白帽黑客将 Coldcard 漏洞盗取的比特币转入“追回信托”
Galaxy Research 表示,白帽参与者已将与 Coldcard 漏洞有关的部分比特币归集至一个标记为“加密追回信托”的新地址,但这些资金仅占被盗总额的 2.8%。
一场规模广泛的 Coldcard 硬件钱包漏洞攻击中,部分被盗比特币正被转入一项追回行动。白帽参与者将资金转移至一个被标记为用于返还代币的信托地址。
据 Galaxy Research 的区块链监测数据,9 月 21 日,一笔交易归集了与该漏洞有关的资金,共转移 40.71 BTC,价值约 331 万美元。该交易涉及 11 个地址、20 笔输入和 480 笔输出,并通过 OP_RETURN 留下了“claims: cryptorecoverytrust.com”的信息。
OP_RETURN 是嵌入比特币交易中的简短备注。Galaxy 将这些币归因于其标记为“Footprint AA”的攻击者集群,以及该黑客事件第二波转移中的一跳地址。
Galaxy 研究主管 Alex Thorn 在相关帖子中表示,进一步的追踪发现,来自多个攻击者集群的 52.37 BTC 已被归集至一个同样标记为 Crypto Recovery Trust 的新地址。Thorn 指出,这些白帽资金约占 Coldcard 漏洞被盗总额的 2.8%,而其余大部分资金仍基本停留在攻击者钱包中。
此次资金转移是今年规模最大的自托管钱包事故之一出现的新进展。Coldcard 漏洞源于 Coinkite 在 2021 年 3 月发布的一版固件构建错误,该错误导致设备生成的助记词随机性严重不足,使私钥可以被猜出。由于缺陷存在于助记词生成机制中,已经在受影响设备上生成的钱包无法通过更新固件修复。
这起盗窃事件在高峰期涉及数千个地址,损失规模约达 1.3 亿美元,Galaxy 持续追踪了分批进行的资金转移。大部分被盗比特币此前数周一直停留在攻击者地址中。链上信息出现追回信托标签,表明至少有部分参与者正尝试将资金返还给受害者,但 Crypto Recovery Trust 的具体运作方式以及持币人如何申领资金,尚未在链上留言中说明。Coinkite 此前已敦促受影响用户迁移至新生成的助记词,并在漏洞事件后推出新的安全措施。
相关阅读
Strategy与Strive浮亏转盈!比特币企业购币热潮能否重燃?
Strategy与Strive上周买入1.83亿美元比特币,比特币突破86000美元,企业财库整体实现浮盈,市场关注更多观望买家是否跟进。
币股风向标丨Strategy时隔两周再度增持BTC,上市公司BTC净买入量达1.83亿美元;Bitmine已连续68周增持ETH(9月22日)
编者按:在上周的币股风向标中,我们重点对做空链上币股相关 Meme 币以及美股加息后反弹做出了详细介绍,市场后续走向果然如期验证了相关观点。尽管后续美联储加息压力仍在,但就目前的趋势来看,仍然属于“中期方向调整”,而非彻底的政策转向,叠加美 SEC、美 CFTC 等监管部门发力推动本土市场合规创新及税收变化的利好,加密概念股、美股龙头概念股或将延续近一周的涨势,继续向上持续破位。但值得注意的是,本次上涨高度依赖情绪面及政策性利好,持续时长方面需关注监管机构及政府关键领导人物后续的对外公开发言。
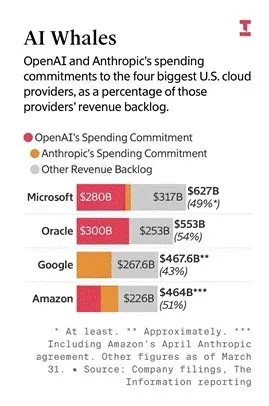
Arthur Hayes:AI的债,保险的雷,比特币的燃料
听到了吗?那些 AI 圈大佬突然良心发现,开始担心人类的存续问题 —— 因为他们所打造的近乎硅基神明的产物即将诞生。其实它距离硅基神明已经有一阵子了,但现在眼看就要临门一脚,于是他们突然开始反思通用人工智能(AGI)的发展道路。 (注:Silicon-God 硅基神明,硅谷口中那个即将诞生的超级通用人工智能 AGI,作者用这个词带着嘲讽,质疑这个宏大叙事只是融资与游说话术。) 这就是他们对外讲的叙